Kurumsal Siber Güvenlik Danışmanlığı: Dijital Varlıklarınızı Koruyun
İşletmenizin web sitelerini ve dijital altyapısını siber tehditlere karşı güvence altına alın. Profesyonel sızma testleri (pentest) ve OSINT analizleriyle riskleri saldırıya uğramadan önce bertaraf edin.
Sızma Testleri (Pentest) ve Açık Tespiti
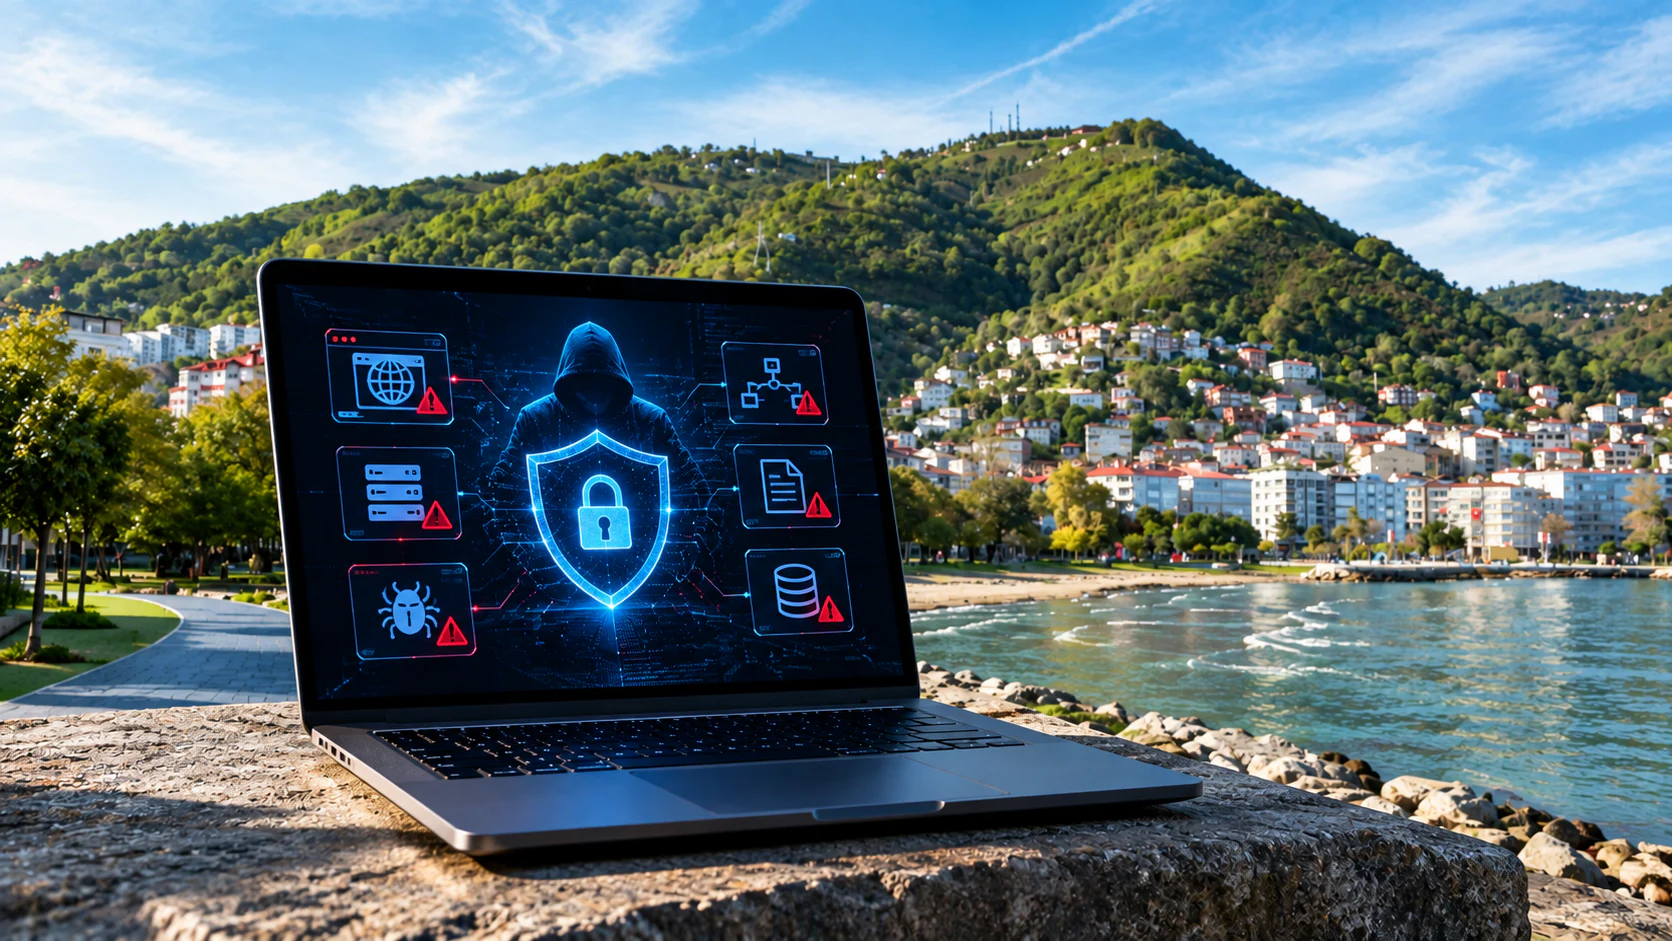
Kurumsal web uygulamalarınızdaki ve ağ altyapınızdaki zafiyetleri hackerların gözünden tespit ediyoruz. Gerçek dünya senaryolarıyla sistemlerinizi test ederek olası veri ihlallerinin önüne geçiyoruz.
- Web Uygulama Güvenliği: E-ticaret siteleri, kurumsal siteler ve web tabanlı panellerdeki OWASP Top 10 açıklarının tespiti.
- Sunucu ve Ağ Testleri: Sunucu konfigürasyon hataları ve açık port analizleri.
- Zararlı Yazılım Taraması: Sisteminizde gizlenmiş olabilecek malware, shell ve arka kapı (backdoor) kontrolleri.
- Veri İhlali Önleme: Müşteri datalarının ve kritik kurumsal verilerin çalınmasına karşı proaktif önlemler.
Açık Kaynak İstihbaratı (OSINT) ve Tehdit Analizi
Şirketiniz, çalışanlarınız veya dijital varlıklarınız hakkında internet üzerinde (ve Dark Web'de) yer alan açık bilgileri analiz ederek, potansiyel siber saldırı vektörlerini ortaya çıkarıyoruz.
- Dijital Ayak İzi Analizi: İnternette firmanızla ilgili dışarı sızmış hassas belge, şifre ve kritik bilgilerin taranması.
- Dark Web Taraması: Çalınmış kimlik bilgileri ve kurumsal verilerin karaborsadaki izlerinin sürülmesi.
- Sosyal Mühendislik Risk Tespiti: Çalışanlarınızın dışa açık verilerinin oluşturduğu siber güvenlik risklerinin analizi.
- Kurumsal İtibar Koruma: Firmanızın itibarını zedeleyebilecek sahte hesaplar ve oltalama (phishing) sitelerinin tespiti.
Siber Güvenlik Test ve Müdahale Sürecimiz
1. Kapsam Belirleme
Sistemlerinizi inceler, test edilecek varlıkları (web sitesi, sunucu) ve test sınırlarını kurumsal bir gizlilik (NDA) çerçevesinde belirleriz.
2. Sızma ve Analiz
Sisteme zarar vermeden, siber saldırganların kullandığı araç ve yöntemlerle kontrollü sızma testleri (Pentest) gerçekleştiririz.
3. Kritik Müdahale
Test sırasında tespit edilen ve anında istismar edilebilecek kritik güvenlik zafiyetleri için acil çözüm önerileri sunarız.
4. Kapsamlı Raporlama
Bulunan açıkların tehlike seviyelerini, kanıtlarını ve teknik çözüm adımlarını içeren detaylı bir güvenlik raporu teslim ederiz.
Sıkça Sorulan Sorular
Kurumsal güvenlik testleri ve süreçleri hakkında merak edilenleri derledik. Altyapınıza özel güvenlik danışmanlığı için bize ulaşabilirsiniz.
Bize UlaşınWeb sitemin güvenli olduğunu nasıl anlarım?
Standart bir virüs programı veya SSL sertifikası web sitenizi gelişmiş saldırılardan korumaz. Sisteminizin güvenliği ancak manuel testler ve periyodik sızma testleri (Pentest) yapılarak uzman bir gözle doğrulanabilir.
OSINT (Açık Kaynak İstihbaratı) neden gerekli?
Hackerlar genellikle doğrudan sistemlerinize saldırmadan önce internetteki açık verileri kullanarak hakkınızda bilgi toplar. OSINT çalışması, sızdırılmış eski şifreleriniz veya kritik dosyalarınız üzerinden yapılabilecek saldırıları önceden engellemenizi sağlar.
Sızma testi sırasında web sitem veya sunucum kapanır mı?
Hayır. Sızma testleri sistem sürekliliğine zarar vermeyecek şekilde, kontrollü ve profesyonel yöntemlerle gerçekleştirilir. İşleyişiniz hiçbir şekilde kesintiye uğramaz.
Raporlama sonrasında açıkları siz mi kapatıyorsunuz?
Sunduğumuz raporda açıkların nasıl kapatılacağına dair net adımlar bulunur. İsteğinize bağlı olarak, danışmanlık hizmetimizin bir parçası olarak yazılım ekibinizle koordineli çalışabilir veya doğrudan müdahale ederek açıkları kapatabiliriz.